Zafiyet Yönetimi (Vulnerability Management) Nedir? Zafiyetten Yamaya Süreç Rehberi
Zafiyet nedir, vulnerability management süreci nasıl işler? CVE, CVSS ve KEV önceliklendirmesinden yama yönetimine zafiyet yönetimi rehberi — NinjaOne Vulnerability Management örneğiyle.
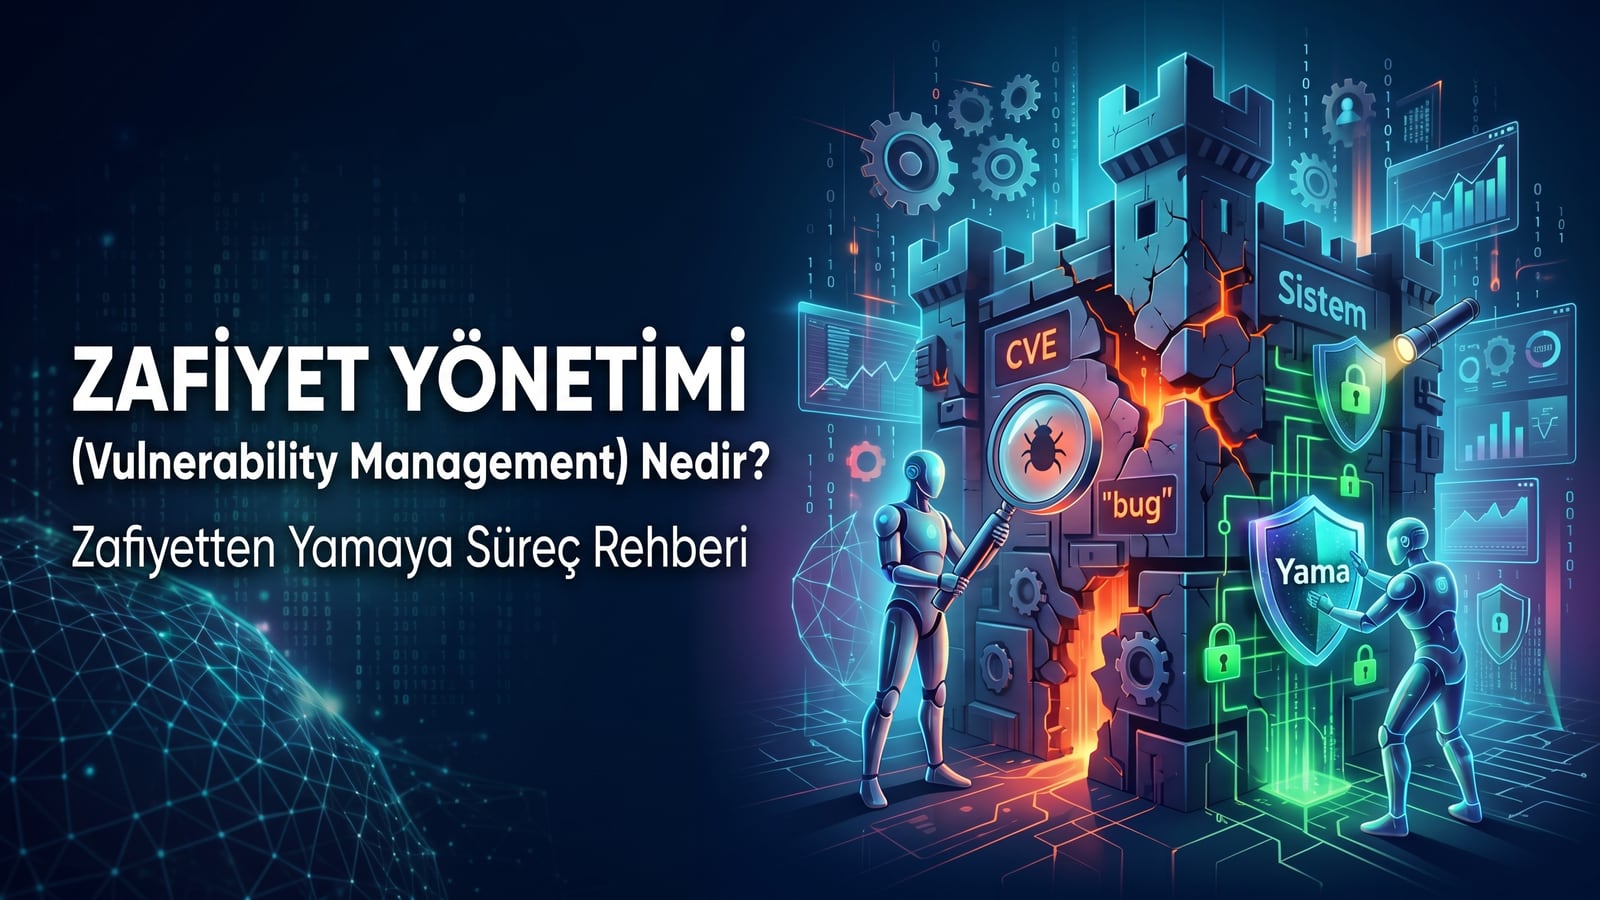
Zafiyet, bir yazılımın, sistemin veya ağ bileşeninin, saldırganın yetkisiz erişim, veri çalma veya hizmet aksatma gibi kötü niyetli eylemler gerçekleştirmesine imkân tanıyan güvenlik açığıdır. Zafiyetler genellikle yazılım hatalarından, hatalı yapılandırmalardan veya güncellenmemiş bileşenlerden kaynaklanır ve bir güvenlik duvarının arkasındaki sistemde bile var olabilir.
Kritik olan nokta şudur: Zafiyet tek başına bir olay değildir; istismar edilene kadar sessizce bekler. Bu yüzden kurumsal güvenlik, zafiyeti “bulup kapatma” disiplinini sürekli işleyen bir süreç olarak kurgulamayı gerektirir. Bu sürecin adı **zafiyet yönetimi (vulnerability management)**dir.
Zafiyet Yönetimi Nedir?
Zafiyet yönetimi, kurumdaki tüm varlıklardaki güvenlik açıklarını sürekli olarak tespit etme, önceliklendirme, giderme ve doğrulama döngüsüdür. Tek seferlik bir tarama değil, envanter değiştikçe ve yeni açıklar açıklandıkça tekrar eden bir işletme sürecidir.
Zafiyet Yönetimi Süreci: 4 Adım
- Keşif (Discovery): Ağdaki, buluttaki ve uç noktalardaki tüm varlıkların envanteri çıkarılır; bilinmeyen bir cihaz, yönetilemeyen bir risk demektir.
- Önceliklendirme (Prioritization): Bulunan binlerce açığın hepsi eşit değildir. Hangi zafiyetin önce kapatılacağı, istismar edilme olasılığı ve etkilenen varlığın kritikliğine göre belirlenir.
- Giderme (Remediation): Zafiyet yama ile kapatılır, bileşen yükseltilir, geçici bir hafifletme (mitigation) uygulanır ya da risk kabul edilerek belgelenir.
- Doğrulama (Verification): Giderme sonrası açığın gerçekten kapandığı tekrar değerlendirilir; döngü kapanır.
Zafiyet, CVE, CVSS ve KEV: Önceliklendirmenin Dili
- CVE, bilinen her güvenlik açığına verilen benzersiz kimliktir (ör. CVE-2026-12345).
- CVSS, açığın teknik şiddetini 0-10 arasında puanlar; ancak yüksek CVSS her zaman gerçek risk anlamına gelmez.
- KEV (Known Exploited Vulnerabilities), sahada aktif olarak istismar edildiği kanıtlanmış açıkların listesidir. Modern zafiyet yönetiminde asıl öncelik sinyali CVSS değil, KEV ve istismar bağlamıdır: çalışan bir sömürü kodu olan “orta” şiddetli bir açık, kimse kullanmayan “kritik” bir açıktan acildir.
Zafiyet Analizi, Sızma Testi ve Yama Yönetimi Arasındaki Fark
Bu üçü birbirinin alternatifi değil, tamamlayıcısıdır: zafiyet analizi sistemlerinizdeki bilinen açıkları tarayıp listeler; sızma testi bu açıkların gerçekten istismar edilebilir olduğunu bir saldırganın bakışıyla kanıtlar; yama yönetimi ise bulunan açıkların kalıcı olarak kapatılmasını operasyonelleştirir. Zafiyet yönetimi, bu üçünü aynı döngüde birleştiren şemsiye süreçtir.
Modern Yaklaşım: NinjaOne Vulnerability Management
Geleneksel zafiyet taramaları planlı pencerelerde çalışır: tarama gecesi uç noktalarda yük oluşturur, taramalar arasındaki günlerde yeni açıklar görünmez kalır. NinjaOne Vulnerability Management bu modeli değiştiren bir yaklaşım sunar — ürünün kendi dokümantasyonuna göre:
- Taramasız, gerçek zamanlı değerlendirme: NinjaOne ajanının sürekli topladığı yazılım envanteri, güncel CVE istihbaratıyla eşleştirilir; planlı tarama penceresi yoktur.
- Sunucu tarafı korelasyon: Zafiyet tespiti uç noktada değil, platform tarafında yapılır; cihazlarda performans artışı veya kesinti yaşanmaz.
- KEV ve istismar bağlamıyla önceliklendirme: Sıralama yalnız şiddet puanına değil, sahada aktif istismar edilen açıklara dayanır.
- Zafiyetten yamaya eşleme: Yapay zekâ desteğiyle her zafiyeti çözen yama otomatik eşleştirilir; NinjaOne’ın otonom yama yönetimiyle aynı platformda tespit→yama→doğrulama döngüsü kapanır.
- Çevrimdışı cihaz kapsamı: Cihaz çevrimdışı olsa bile son bilinen yazılım durumu üzerinden yeni CVE’lerle eşleştirme yapılır; cihaz bağlandığında giderme devam eder.
NinjaOne, mevcut Tenable/Qualys tarzı tarayıcıların yerine değil, özellikle RMM ile yönetilen uç nokta ortamlarında tamamlayıcı bir katman olarak konumlanır.
RMM ile Bütünleşik Zafiyet Yönetimi
Zafiyet yönetiminin en büyük kırılması, tespit ile giderme arasındaki mesafedir. NinjaOne RMM ile ilgili yazımızda ayrıntısına girdiğimiz uzaktan izleme ve yönetim platformu, aynı ajanda hem envanter hem yama dağıtımı taşıdığı için “açık bulundu → yama dağıtıldı → kapatıldı doğrulandı” zinciri tek konsoldan yürür. Ayrı ayrı raporlayan araçlar yerine tek bütünlük, küçük BT ekiplerinin zafiyet birikimini kontrol altında tutmasının en pratik yoludur.
Sonuç
Zafiyet yönetimi, bir araç satın almakla değil, keşif–önceliklendirme–giderme–doğrulama döngüsünü kesintisiz işletmekle ilgili bir disiplindir. Doğru araç seçimi ise kurumunuzun mevcut yönetim modeline bağlıdır. Opdotech olarak zafiyet analizi hizmetimizle varlıklarınızdaki açık profilinizi çıkarır, işletme modelinize uygun yönetim yaklaşımını birlikte kurgularız.
Sık Sorulanlar
Zafiyet nedir?
Bir sistemdeki, saldırganın yetkisiz eylem gerçekleştirmesine imkân tanıyan güvenlik açığıdır; istismar edilene kadar sessizdir ve sürekli yönetim gerektirir.
CVSS puanı ne anlatır?
Açığın teknik şiddetini 0-10 arası puanlar. Ancak gerçek öncelik için CVSS tek başına yetmez; sahada istismar edildiği bilinen (KEV) açıklar her zaman önce gelir.
Zafiyet değerlendirmesi ne sıklıkla yapılmalı?
Planlı tarama modelinde haftalık/aylık döngüler standarttı; gerçek zamanlı envanter eşleştirmesi bu aralığı ortadan kaldırarak açıklar açıklandığı anda görünür kılar.