Cisco SD-WAN Nedir? Mimari, Modüller ve 2026 Kurumsal Rehber
Cisco SD-WAN (Catalyst/Viptela) nedir? vManage, vSmart, vBond ve cEdge mimarisi, OMP protokolü, SASE entegrasyonu, Meraki yakınsaması ve 2026 pazar verileriyle kurumsal rehber.
Kurumsal trafiğin büyük bölümü artık veri merkezinde değil, SaaS platformlarında ve bulutta yaşıyor; yapay zekâ iş yükleri bu yükü hızla büyütüyor. Şube ofisleri, hibrit çalışanlar ve çoklu bulut ortamları, tüm trafiği merkeze geri taşıyan klasik MPLS mimarilerini zorluyor: yüksek hat maliyeti, geri dönen trafik (backhauling) ve parçalı yönetim.
Cisco SD-WAN tam bu kırılma noktasında WAN’ı yeniden tasarlar: uygulama farkındalığı olan, uçtan uca şifreli, bulut ölçeğinde yönetilebilen bir ağ kumaşı. Bu rehberde Cisco SD-WAN’ın mimarisini, bileşenlerini, 2026’daki güncel durumunu ve güvenlik/SASE entegrasyonunu tek metinde topluyoruz.
Cisco SD-WAN Nedir?
Cisco SD-WAN, kurumsal ağın kontrol düzlemini merkezi bir bulut mimarisine taşıyarak MPLS, genişbant internet ve 5G hatlarını tek mantıksal overlay altında birleştiren, uygulamaları L7 seviyesinde tanıyıp her trafiği ölçtüğü hat kalitesine göre dinamik yönlendiren Cisco’nun kurumsal SD-WAN çözümüdür.
Çözümün kökeni Viptela’ya dayanır; Cisco’nun satın almasının ardından Cisco SD-WAN ve günümüzde Cisco Catalyst SD-WAN adıyla konumlanır. Temel farkı, geleneksel WAN’da her şubedeki yönlendiricinin bağımsız karar vermesi yerine, politika ve rotaların merkezi olarak hesaplanıp uçlara dağıtılmasıdır. SD-WAN teknolojisinin genel tanımı için SD-WAN nedir? yazımıza göz atabilirsiniz.
Geleneksel WAN ve Cisco SD-WAN Arasındaki Fark
| Kriter | Geleneksel WAN (MPLS odaklı) | Cisco SD-WAN |
|---|---|---|
| Trafik modeli | Tüm trafik merkeze döner (backhauling) | Şubeden doğrudan internet/buluta çıkış (DIA) |
| Kontrol | Her cihazda bağımsız konfigürasyon | Merkezi politika, tek panelden dağıtım |
| Taşıyıcı | MPLS’e bağımlı | MPLS + internet + 4G/5G taşıyıcıdan bağımsız |
| Şube kurulum süresi | Haftalar | Zero-Touch Provisioning ile saatler |
| Uygulama yönlendirme | L3 rotaları | L7 DPI + saniyelik hat kalitesi ölçümü (AAR) |
| Güvenlik | Perimetre odaklı | Uçtan uca IPsec + yerleşik IPS/URL/DNS koruması |
2026’da Cisco SD-WAN: Güncel Durum
- Sürüm hattı: 20.18.1 / IOS XE 17.18.1a hattı; Catalyst 8000V’de özellikle on-premises VMware dağıtımlarında belirgin throughput iyileştirmeleri, basitleştirilmiş sertifika ve lisans yönetimi, güçlendirilmiş denetleyici yetenekleri getirildi.
- SASE yönde birleşme: Gartner, 2028’e kadar yeni SD-WAN alımlarının %70’inin tek tedarikçili bir SASE platformunun parçası olmasını öngörüyor (2025’te bu oran ~%25). Cisco tarafında bu, SD-WAN’ın Cisco Secure Access (eski adıyla Umbrella) ile sıkı entegrasyonu demek.
- Catalyst–Meraki yakınsaması: Cisco, Viptela tabanlı Catalyst SD-WAN ile Meraki MX SD-WAN yığınlarını tek bulut yönetim hikâyesine taşıyor; IOS XE cihazların Meraki Dashboard’dan birleşik izlenmesi 2026’da yaygınlaştı.
- Güvenlik ritmi: 2026’da yayınlanan IOS XE sertleştirme sürümleri ve yüksek şiddet skorlu SD-WAN güvenlik danışmanlıkları, yönetim düzleminin güncel tutulmasının neden kritik olduğunu bir kez daha gösterdi.
- Pazar rakamları: SD-WAN pazarı, Mordor Intelligence’ın 2026 raporunda 11,61 milyar dolardan 2031’de 28,32 milyar dolara ulaşması beklenen, çift haneli büyüyen bir pazar; Dell’Oro ise SASE pazarının 2030’da 23,8 milyar doları aşmasını öngörüyor.
Mimari: Dört Düzlem ve Bileşenleri
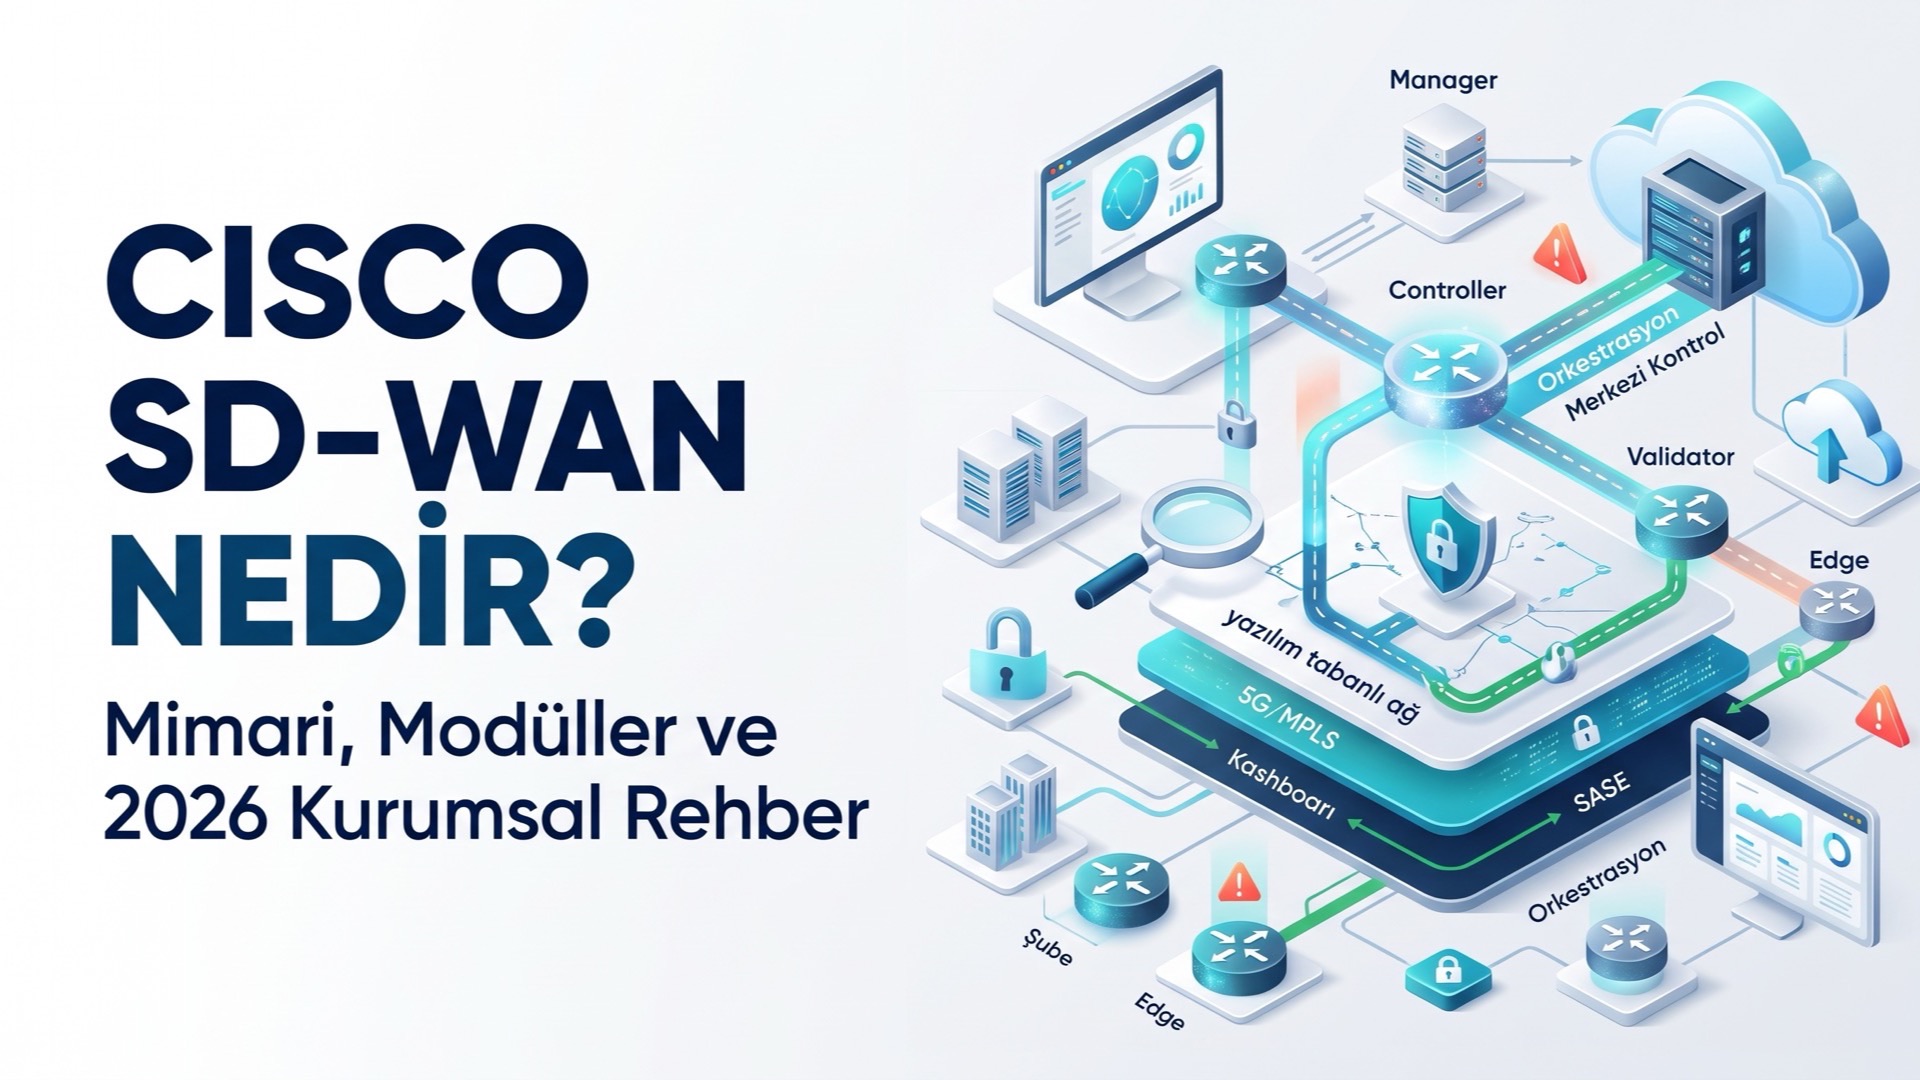
Cisco SD-WAN mimarisi dört düzlemden oluşur. Her düzlem, ağın kurulmasında ve sürekliliğinde ayrı bir rol oynar:
┌───────────────────────────────────────────────────────────┐
│              1. MANAGEMENT PLANE (vManage)                │
│    Merkezi arayüz, şablonlar, politika, telemetri, API    │
└─────────────────────────────┬─────────────────────────────┘
                              │ NETCONF / HTTPS
┌─────────────────────────────▼─────────────────────────────┐
│             2. ORCHESTRATION PLANE (vBond)                │
│    Kimlik doğrulama, sertifika, ZTP, NAT traversal        │
└─────────────────────────────┬─────────────────────────────┘
                              │ DTLS / TLS
┌─────────────────────────────▼─────────────────────────────┐
│               3. CONTROL PLANE (vSmart)                   │
│    OMP ile rota/anahtar/politika dağıtımı                 │
└─────────────────────────────┬─────────────────────────────┘
                              │ OMP (Overlay Management Protocol)
┌─────────────────────────────▼─────────────────────────────┐
│           4. DATA PLANE (cEdge / vEdge)                   │
│    Şube-merkez-bulut uçları, IPsec veri trafiği, AAR      │
└───────────────────────────────────────────────────────────┘
vManage — Yönetim Düzlemi
Tüm ağın tek panelden yönetildiği komuta merkezi; 2026 itibarıyla resmî ürün adı Cisco Catalyst SD-WAN Manager (vManage adı hâlâ yaygın kullanımda). Cihaz şablonları, merkezi politika, yazılım yükseltme takvimi, telemetri ve analitik buradan yürütülür. Açık REST API’si sayesinde ITSM, izleme ve otomasyon platformlarıyla sorunsuz entegre olur.
vBond — Orkestrasyon Düzlemi
Ağa katılan her cihazın ilk temas noktasıdır. Sertifika ve whitelist kontrolleriyle kimliği doğrulanamayan hiçbir cihaz ağa giremez; NAT arkasındaki cihazların genel adres ve port bilgilerini çözerek vManage ve vSmart ile güvenli tünelleri koordine eder. Zero-Touch Provisioning (ZTP) bu düzlem sayesinde çalışır: şubeye giden cihaz, kutudan çıktığı gibi kendini ağa tanıtır.
vSmart — Kontrol Düzlemi
Ağın beynidir. Uç yönlendiriciler rota bilgilerini birbirine değil vSmart’a bildirir; vSmart, OMP (Overlay Management Protocol) üzerinden rotaları, TLOC bilgilerini, şifreleme anahtarlarını ve merkezi veri politikasını hesaplayıp dağıtır. Sonuç: binlerce şubede tutarlı, hatalara dayanıklı ve denetlenebilir bir yönlendirme katmanı.
cEdge / vEdge — Veri Düzlemi
Kullanıcı trafiğini taşıyan uç yönlendiricilerdir:
- cEdge: IOS XE çalıştıran Catalyst 8200/8300/8500 serisi ve sanal Catalyst 8000V; ayrıca eski ISR 1000/4000 ve ASR 1000 serileri.
- vEdge: Viptela OS tabanlı vEdge 100/1000/2000 serisi ve vEdge Cloud sanal cihazlar.
Her ikisi de kullanıcı verisini şifreli IPsec tünelleriyle taşır ve uygulama bazlı yönlendirme politikalarını yerel olarak işletir.
OMP ve Application-Aware Routing (AAR)
OMP, Cisco SD-WAN’ın kontrol düzleminde rotaları, taşıyıcı bilgilerini (TLOC) ve şifreleme anahtarlarını merkezi olarak dağıtan özel yönlendirme protokolüdür. AAR (Application-Aware Routing) ise her tünelin gecikme, jitter ve paket kaybını saniyelik ölçüp uygulamayı en uygun hatta yönlendiren veri düzlemi mekanizmasıdır.
Pratikte bu şu demek: Teams toplantısı anlık olarak MPLS hattından internet hattına geçebilir ve kullanıcı bunu fark etmez. Uygulama tanıma (DPI) katmanı 4000’den fazla uygulamayı L7 seviyesinde tanır; ERP trafiğine bant genişliği garantisi verirken, arka plan akışlarını kısıtlayabilir. IOS XE 17.x hattıyla güçlenen AppQoE yetenekleri, FEC/paket kurtarma ve WAN optimizasyonu ile kritik uygulamaların kalitesini zayıf hatlarda da korur.
Güvenlik ve SASE Entegrasyonu
- Yerleşik koruma: Enterprise firewall, Snort tabanlı IPS/IDS, Cisco Talos tehdit istihbaratı, URL filtreleme ve DNS katmanı koruması şube kutusunun üzerinde yerel çalışır.
- Mikro-segmentasyon: VPN/VRF tabanlı çok katmanlı izolasyon; misafir, IoT, POS ve kurumsal trafik aynı fiziksel hat üzerinde ayrı taşınır. Segmentasyon stratejisi için mikrosegmentasyon hizmetimize bakabilirsiniz.
- Tek tedarikçili SASE: SD-WAN + Cisco Secure Access (ZTNA, SWG, CASB, DNS koruması) ile ağ ve güvenlik bulutta tek mimaride buluşur.
- Operasyonel disiplin: Yönetim düzlemi internete açıktır; sertifika yönetimi, düzenli IOS XE güncellemesi ve sertleştirme sürümlerinin uygulanması kurumsal zorunluluktur.
Bulut Entegrasyonu: Cloud OnRamp
- Cloud OnRamp for SaaS: Microsoft 365, Salesforce ve benzeri SaaS trafiğini otomatik olarak en yakın ve en sağlıklı SaaS POP’una yönlendirir.
- Cloud OnRamp for Multi-Cloud: AWS, Azure ve GCP içinde Cloud Hub mimarisiyle şube-bulut-bulut bağlantısını şablonlar; bulut içi trafiği SD-WAN politikalarına dahil eder.
- Colo/Campus OnRamp: Veri merkezi ve kampüs uçlarına SD-WAN kumaşını genişleterek tek politika alanı kurar.
Sahadaki Kullanım Senaryoları
- Çok şubeli perakende, banka ve lojistik: Yüzlerce şubede ZTP ile saatler içinde kurulum; MPLS bağımlılığının maliyetle sonlanması.
- Hibrit ve uzaktan çalışma: Ev ve saha kullanıcılarının SaaS ile kurumsal kaynaklara kurumsal seviyede şifreli erişimi.
- Microsoft 365 ve bulut performansı: AAR + Cloud OnRamp ile bulut uygulamalarında öngörülebilir gecikme.
- Üretim ve IoT (SCADA): Düşük gecikmeli, mikro-segmente ve izole saha iletişimi.
- Çoklu bulut mimarileri: AWS-Azure-GCP arası tutarlı politika ve tek güvenlik denetim noktası.
Rakip Karşılaştırması (2026 Görünümü)
| Kriter | Cisco Catalyst SD-WAN | Cisco Meraki SD-WAN | Fortinet Secure SD-WAN | Broadcom VeloCloud |
|---|---|---|---|---|
| Yönlendirme derinliği | OMP + karmaşık BGP/OSPF | Kolaylık odaklı | Güçlü ama FortiGate ekosistemi | DMPO dinamik yol seçimi |
| Mikro-segmentasyon | Çok katmanlı VPN/VRF | VLAN tabanlı | VDOM/VRF | Sanal ağ |
| Güvenlik | Talos + Snort IPS + Secure Access (SASE) | Bulut tabanlı Snort/AMP | ASIC tabanlı firewall | Servis zincirleme |
| En uygun profil | Holding, finans, çoklu DC | Hız kurulum isteyen şube zincirleri | Güvenlik-öncelikli orta ölçek | Operatör/managed servis |
Cisco ekosisteminin bulut yönetimli ayağı hakkında ayrıntılar için Cisco Meraki SD-WAN rehberimize göz atın; iki platformun yakınsama yol haritasını orada ayrıca ele alıyoruz.
Sonuç
Cisco SD-WAN, 2026’da artık yalnızca bir “şube bağlama teknolojisi” değil; SASE’e açılan, telemetriyle yönetilen ve çoklu bulutun omurgasını kuran bir kurumsal ağ platformu. Doğru planlanmış şablon mimarisi ve trafik politikasıyla hem işletme giderlerinde (OpEx) hem hat/donanım maliyetlerinde (CapEx) ciddi tasarruf sağlar.
Opdotech olarak SD-WAN keşif analizi, Catalyst/Meraki mimari tasarımı, pilot dağıtım ve 7/24 proaktif izleme hizmetlerimizle kurumunuzun ağ dönüşümünü uçtan uca üstleniyoruz. Detaylar için geniş alan ağ çözümleri hizmet sayfamıza göz atabilirsiniz.
Kaynaklar
- Cisco Catalyst SD-WAN — resmî çözüm sayfası
- Cisco Blog: Future-Ready WAN — New Innovations in Cisco SD-WAN (Ekim 2025)
- What’s New in Cisco IOS XE Catalyst SD-WAN Release 17.x — Cisco Support
- Cisco Catalyst SD-WAN Manager (eski adıyla vManage) — resmî ürün sayfası
- Mordor Intelligence — SD-WAN Market Report (2026-2031)
- Dell’Oro Group — Stronger SD-WAN and SSE Growth Lift SASE Forecast to $24 B by 2030 (Ağustos 2026)
- SDxCentral — Fortinet joins Palo Alto, Cato, Netskope as Gartner SASE leaders (2025 Gartner MQ ve %70/2028 öngörüsü)
Sık Sorulanlar
Cisco SD-WAN nedir?
Kontrol düzlemini merkeze alarak MPLS, internet ve 5G hatlarını tek yönetim altında birleştiren, uygulamaları L7 seviyesinde tanıyıp hat kalitesine göre dinamik yönlendiren Cisco'nun kurumsal SD-WAN çözümüdür. Viptela altyapısına dayanır ve günümüzdeki adıyla Cisco Catalyst SD-WAN olarak konumlanır.
Cisco SD-WAN hangi bileşenlerden oluşur?
Dört temel bileşenden oluşur: vManage (yönetim), vBond (orkestrasyon ve kimlik doğrulama), vSmart (kontrol/OMP) ve cEdge/vEdge (veri düzlemi uç yönlendiricileri).
SD-WAN, MPLS'i tamamen ortadan kaldırır mı?
Hayır. MPLS, kritik site trafiğinde bir taşıyıcı olarak kalabilir; SD-WAN, MPLS, internet ve 5G hatlarını politika bazlı tek havuzda birleştirir. Çoğu kurum MPLS oranını kademeli azaltır.
Cisco SD-WAN güvenli mi?
Uçtan uca IPsec şifreleme, yerleşik Snort IPS, Talos tehdit istihbaratı ve DNS/URL koruması standarttır; doğru yapılandırıldığında geleneksel WAN'dan daha güvenlidir. Yönetim düzleminin sertifikasyonu ve düzenli IOS XE güncellemeleri şarttır.
Catalyst SD-WAN mı Meraki SD-WAN mı seçilmeli?
Karmaşık yönlendirme, çoklu veri merkezi ve derin segmentasyon isteyen kurumsal yapılar için Catalyst; hızlı ve düşük eforlu şube yönetimi isteyen yapılar için Meraki uygundur. Cisco'nun yakınsama yol haritası iki dünyayı tek bulut yönetiminde buluşturuyor.