Akamai Guardicore ile Mikrosegmentasyon: Yatay Hareketi Durdurun
Akamai Guardicore Segmentation ile yatay hareketi ve fidye yazılımı yayılımını durdurun. Hibrit bulut, OT ve konteynerler için mikrosegmentasyon rehberi.
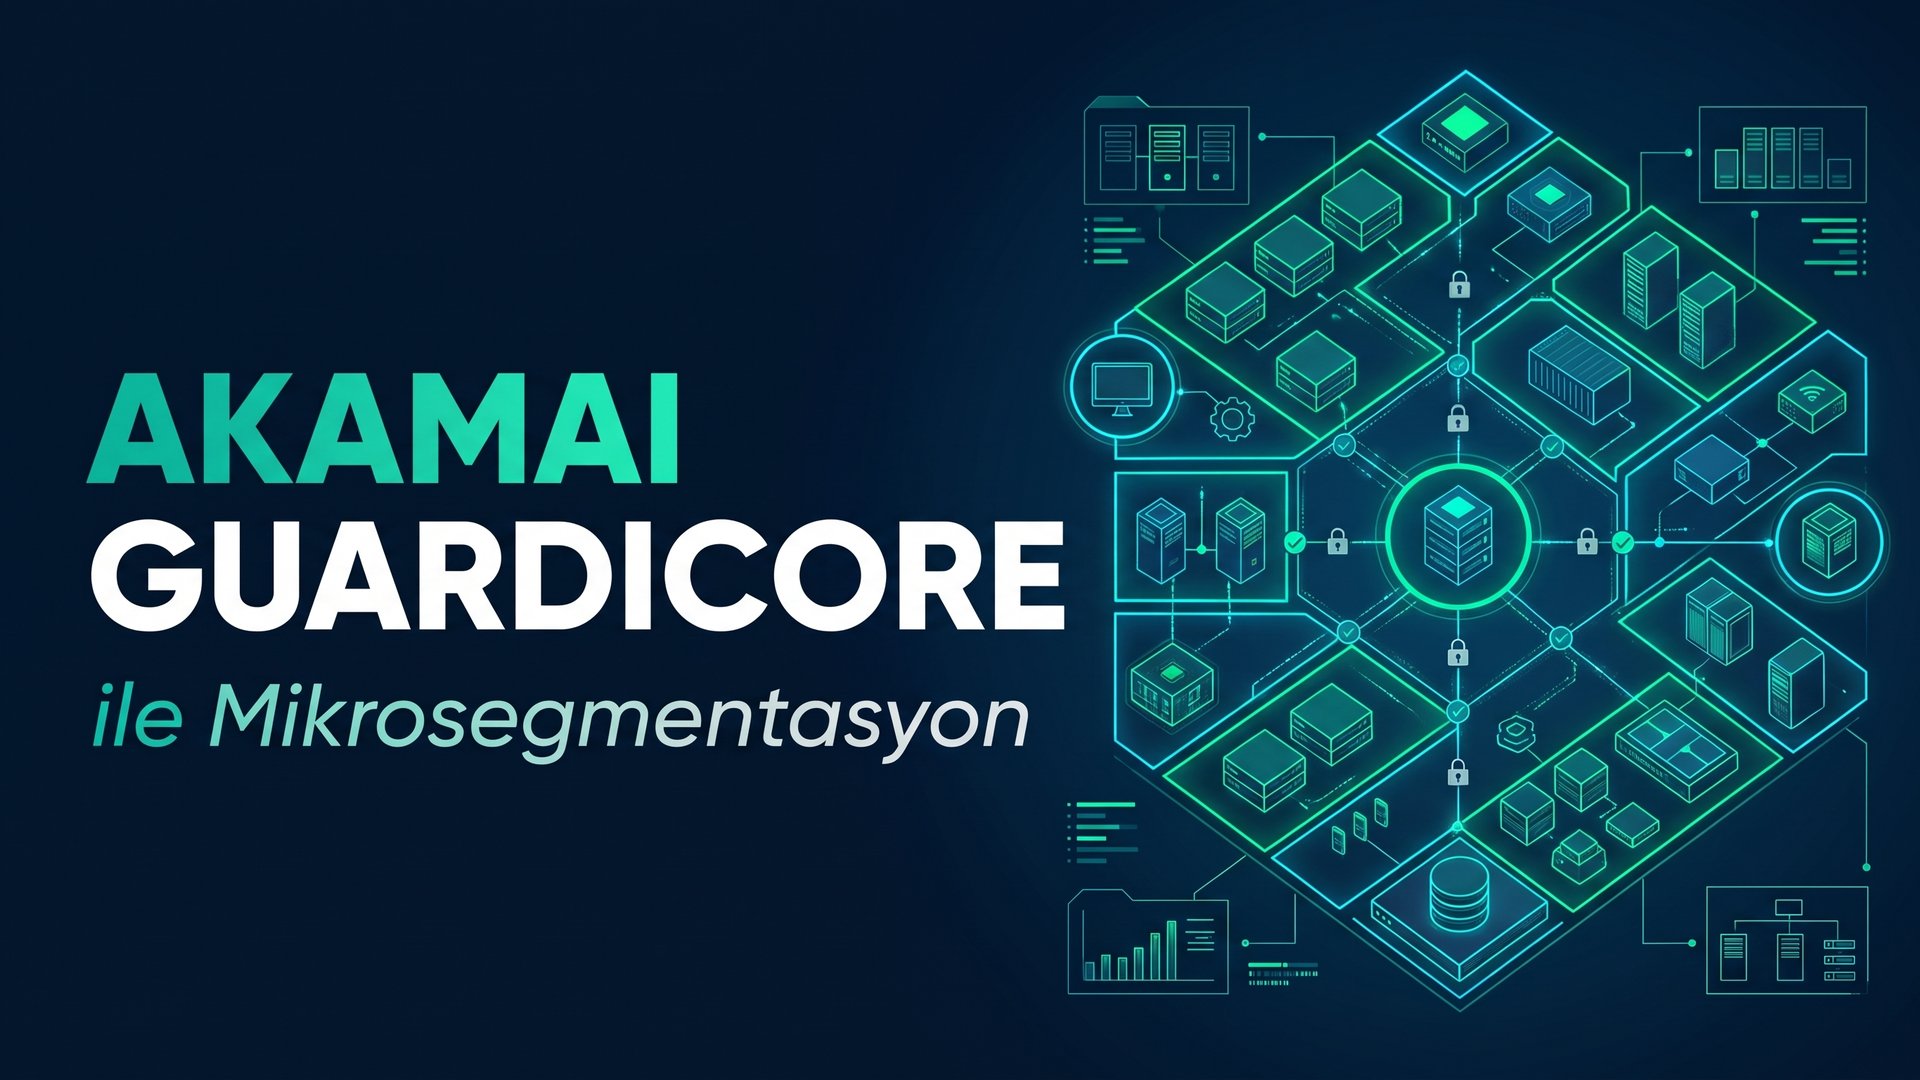
Kurumsal ağlarda saldırıların çoğu tek bir noktadan başlar: oltalama e-postasıyla ele geçirilen bir kullanıcı bilgisayarı, yaması geciken bir sunucu ya da internete açık bırakılmış bir yönetim portu. Asıl hasar ise saldırgan bu ilk noktadan ağın içinde yatay olarak ilerlediğinde (lateral movement) ortaya çıkar. Düz (flat) bir ağda, ilk sistemi ele geçiren saldırgan için veritabanı sunucularına, yedekleme altyapısına ve etki alanı denetleyicilerine giden yol çoğu zaman açıktır.
Çevre güvenlik duvarları bu iç trafiği, yani doğu-batı (east-west) trafiğini, görmek için tasarlanmamıştır. Mikrosegmentasyon tam bu boşluğu kapatır. Bu yazıda, Opdotech’in teknoloji ortağı Akamai’nin Akamai Guardicore Segmentation platformunun mikrosegmentasyonu nasıl uyguladığını, hangi senaryolarda öne çıktığını ve bir projenin nasıl planlanması gerektiğini anlatıyoruz.
Mikrosegmentasyon Neden Gerekli?
Mikrosegmentasyon, ağı ve iş yüklerini uygulama düzeyinde küçük güvenlik bölgelerine ayırır; her bölge yalnızca gerçekten ihtiyaç duyduğu sistemlerle konuşabilir. Bu yaklaşım, Zero Trust’ın “asla güvenme, her zaman doğrula” ilkesinin ağ içindeki karşılığıdır.
Geleneksel VLAN ve güvenlik duvarı kurallarıyla segmentasyon yapmak mümkündür ama üç temel sorun vardır:
- IP tabanlı kurallar dinamik ortamlara ayak uyduramaz. Sanal makineler taşınır, konteynerler saniyeler içinde açılıp kapanır; sabit IP kuralları hızla eskir.
- Uygulama bağımlılıkları bilinmez. Hangi uygulamanın hangi portla hangi sunucuya bağlandığı haritalanmadan yazılan kurallar ya çok gevşek kalır ya da kesintiye yol açar.
- Operasyonel yük büyüktür. Yüzlerce uygulama ve binlerce sunucu için kural yazmak ve güncel tutmak, elle yürütülemeyecek kadar ağır bir iştir.
Mikrosegmentasyonun temel kavramları ve kurumsal faydaları için mikrosegmentasyon hizmet sayfamıza göz atabilirsiniz.
Akamai Guardicore Segmentation Nedir?
Akamai Guardicore Segmentation, Akamai’nin hibrit bulut ortamları için sunduğu, yapay zekâ destekli bir mikrosegmentasyon platformudur. Üreticinin resmî ürün sayfasına göre platformun amacı, ağ ve süreç (process) düzeyindeki bilgiyi doğrudan politikaya çevirerek yatay hareket riskini sınırlamak ve Zero Trust uygulamasını hızlandırmaktır.
Akamai, platformun çalışma mantığını dört adımda tanımlar:
- Keşif (Discovery): Uygulama bağımlılıkları haritalanır, bilinmeyen varlıklar otomatik etiketlenir ve ağda neyin neyle konuştuğu tek bir gerçek zamanlı görünümde toplanır.
- Analiz (Intelligence): Trafik kalıpları ve maruziyet (exposure) değerlendirilir; güven skoru, kanıt ve aşamalı uygulama akışı içeren politika önerileri üretilir.
- Aksiyon (Action): Ayrıntılı (granular) politikalar yetkisiz iletişimi gerçek zamanlı engeller ve tehdidi sınırlar.
- Güvence (Assurance): Kullanıcı, cihaz ve uygulama erişimi sürekli doğrulanır; uygulamalara yalnızca doğrulanmış trafik ulaşır.
Öne Çıkan Özellikler
Akamai’nin resmî ürün sayfasında listelenen başlıca yetenekler şunlardır:
- Eski sistemler, OT ve bulut genelinde görünürlük: Bilinen, bilinmeyen ve yönetilmeyen varlıkların tespiti.
- Süreçten pakete korelasyon (process-to-packet): Trafiğin hangi süreçten geldiğinin görülmesi ve uygulanmaya hazır politikalar.
- Osquery tabanlı içgörüler: Ortamdaki yüksek riskli platform ve cihazların tespiti.
- Anlamsal (semantic) yapay zekâ etiketleme: Varlık bilgisinin bağlamla zenginleştirilmesi.
- Bağlamsal risk skorlama: Uygulamanın hazır olma durumuna ve iş önceliğine göre güvenli politika zorlama.
- Maruziyet analizi: Varlıkların erişilebilirliği, açık yönetim portları ve riskli araç kullanımının ilişkilendirilerek istismar edilebilir yolların haritalanması.
- Tek harita, tek politika motoru: Sanal makineler, fiziksel sunucular ve konteynerler için aynı görünürlük ve politika kontrolü.
Ajanlı ve ajansız seçenekler
Platform hem ajan tabanlı hem ajansız çalışabilir. Üretici, en yüksek görünürlük ve kontrol için ajan kurulmasını önerir; ajansız yöntem ise bulut PaaS hizmetleri, IoT ve OT cihazları gibi yazılım kurulamayan ortamlar için konumlandırılır. Çözüm bulutta veya şirket içinde (on-premises) konumlandırılabilir.
Hangi Senaryolarda Kullanılır?
Akamai’nin tanımladığı temel kullanım senaryoları kurumsal ihtiyaçlarla doğrudan örtüşür:
| Senaryo | Ne sağlar? |
|---|---|
| Fidye yazılımı ve yatay hareketin sınırlanması | Yetkisiz doğu-batı iletişimini engelleyerek etki alanını (blast radius) daraltır |
| Kritik uygulamaların çevrelenmesi (ring-fencing) | Yüksek değerli uygulamaların etrafına gerçek bağımlılıklara dayalı sınırlar çizer |
| Uyum ve denetim hazırlığı | Kapsamdaki varlıkları ayırır; PCI-DSS, HIPAA, SWIFT gibi gereksinimler için görsel kanıt ve rapor üretir |
| Hibrit ve çoklu bulut | Şirket içi ve bulut iş yüklerine tek kontrol düzleminden tutarlı politika uygular |
| OT ve yönetilmeyen cihazlar | Güvenlik yazılımı çalıştıramayan cihazlar için ajansız görünürlük ve politika |
| Konteyner ve Kubernetes | Kısa ömürlü iş yüklerinde IP yerine kimliğe bağlı politika |
Fidye yazılımı tarafında segmentasyon tek başına yeterli değildir; yedekleme, uç nokta koruması ve yama yönetimiyle birlikte ele alınmalıdır. Bu katmanları fidye saldırılarından korunmanın en etkili yolları yazımızda bir arada anlattık. Endüstriyel ortamlar için ise OT güvenlik riskleri rehberimiz iyi bir başlangıç noktasıdır.
Mikrosegmentasyon, Güvenlik Duvarı ve NAC: Kim Neyi Korur?
Bu teknolojiler sık karıştırılır ama farklı katmanlarda çalışır:
- Yeni nesil güvenlik duvarı ağ çevresini ve bölgeler arası (north-south) trafiği denetler; internetten gelen tehditlere karşı ilk savunma hattıdır. Temelleri için firewall nedir yazımıza bakabilirsiniz.
- NAC (ağ erişim kontrolü), bir cihazın ağa bağlanıp bağlanamayacağına ve hangi ağ bölümüne alınacağına karar verir. Ayrıntılar: NAC ile ağ güvenliğinizi güçlendirin.
- Mikrosegmentasyon ise cihaz ağa girdikten sonra, iş yüklerinin birbiriyle nasıl konuşacağını uygulama ve süreç düzeyinde belirler.
Kısacası güvenlik duvarı kapıyı, NAC kimin içeri gireceğini, mikrosegmentasyon ise içeridekilerin hangi odalara geçebileceğini kontrol eder.
Başarılı Bir Mikrosegmentasyon Projesi Nasıl Planlanır?
Mikrosegmentasyon projelerinin en sık başarısız olma nedeni, görünürlük olmadan doğrudan kural yazmaya başlamaktır. Önerdiğimiz aşamalı yol haritası şöyledir:
- Kapsam ve öncelik belirleme: Önce en kritik varlıklar (etki alanı denetleyicileri, veritabanları, yedekleme sunucuları, ödeme sistemleri) seçilir.
- Görünürlük ve bağımlılık haritası: Ajanlar ve ajansız kaynaklarla trafik toplanır; hangi uygulamanın neyle konuştuğu birkaç hafta boyunca izlenir.
- Etiketleme: Varlıklar ortam (üretim/test), uygulama ve rol gibi etiketlerle sınıflandırılır; politikalar IP’ye değil etiketlere bağlanır.
- Politika tasarımı ve simülasyon: İlk politikalar izleme (alert) modunda çalıştırılır; Akamai’nin belirttiği gibi politikanın etkisi devreye alınmadan önce simüle edilerek kesinti riski azaltılır.
- Kademeli zorlama: En kritik uygulamalardan başlayarak engelleme (block) moduna geçilir; ardından kapsam genişletilir.
- Sürekli işletme: Yeni uygulamalar, taşınan iş yükleri ve denetim raporları düzenli olarak gözden geçirilir.
Hangi Kurumlar İçin Uygundur?
- Büyük ve düz ağ yapısına sahip, fidye yazılımı yayılım riskini azaltmak isteyen kurumlar
- Şirket içi veri merkezi ile bulut arasında hibrit çalışan BT ekipleri
- PCI-DSS gibi düzenlemeler nedeniyle kapsamdaki sistemleri ayırması gereken finans, perakende ve ödeme kuruluşları
- Üretim tesislerinde OT ve IoT cihazlarını BT ağından ayırmak isteyen sanayi şirketleri
- Kubernetes ve konteyner tabanlı uygulamalarını Zero Trust ilkesiyle korumak isteyen yazılım ekipleri
Opdotech ile Akamai Guardicore Mikrosegmentasyon
Opdotech, Akamai teknoloji ortaklığıyla mikrosegmentasyon projelerinde ihtiyaç analizinden devreye almaya ve sürekli işletmeye kadar uçtan uca destek verir. Projeye her zaman mevcut ağ yapınızın, kritik uygulamalarınızın ve uyum gereksinimlerinizin değerlendirilmesiyle başlarız. Görünürlük aşamasında elde edilen bağımlılık haritası çoğu kurum için tek başına değerli bir çıktıdır: hangi sunucunun gereksiz yere hangi sisteme eriştiğini ilk kez açıkça gösterir.
Ağınızdaki yatay hareket riskini görmek ve Akamai Guardicore Segmentation’ın altyapınıza uygunluğunu değerlendirmek için Opdotech ile iletişime geçin. Hizmet kapsamımızı Mikrosegmentasyon sayfamızda inceleyebilirsiniz.
Kaynaklar
Bu yazıdaki ürün bilgileri aşağıdaki üretici kaynağıyla eşleştirilmiştir (Erişim: Kasım 2026). Özellikler ürün sürümüne ve lisans kapsamına göre değişebilir.
Sık Sorulanlar
Akamai Guardicore Segmentation nedir?
Akamai Guardicore Segmentation, veri merkezi, bulut, konteyner ve OT ortamlarındaki varlıkları ve aralarındaki trafiği görünür kılan, uygulama düzeyinde politikalarla doğu-batı (east-west) trafiğini kısıtlayan bir mikrosegmentasyon platformudur. Amacı saldırganın ağ içindeki yatay hareketini sınırlamaktır.
Guardicore yalnızca bulutta mı çalışır?
Hayır. Akamai'nin resmî SSS'sine göre çözüm bulutta veya şirket içinde (on-premises) konumlandırılabilir; böylece mevcut mimariye uyacak şekilde devreye alınabilir.
Ajan kurmak zorunlu mu?
Hayır. Platform hem ajanlı hem ajansız seçenekler sunar. Üretici, en yüksek görünürlük ve kontrol için ajan kullanımını önerir; ajansız yöntem ise bulut PaaS, IoT ve OT gibi ajan kurulamayan ortamlar için uygundur.
Mikrosegmentasyon güvenlik duvarının yerini alır mı?
Hayır. Yeni nesil güvenlik duvarı ağ çevresini ve bölgeler arası (north-south) trafiği korurken, mikrosegmentasyon iş yükleri arasındaki doğu-batı trafiğini denetler. İkisi birbirini tamamlayan katmanlardır.
Mikrosegmentasyon fidye yazılımına karşı nasıl korur?
Fidye yazılımı, ele geçirdiği ilk sistemden diğer sunuculara yayılarak hasarı büyütür. En az yetki ilkesine göre yazılmış segmentasyon politikaları, yalnızca gerekli iletişimlere izin verip diğerlerini engellediği için bu yayılımı ve etki alanını (blast radius) sınırlar.
Mikrosegmentasyon projesi iş kesintisi yaratır mı?
Doğru planlanırsa yaratmaz. Akamai, politikaların devreye alınmadan önce etkisinin simüle edilebildiğini ve aşamalı bir uygulama akışı önerildiğini belirtir. Opdotech projelerinde de önce görünürlük ve izleme, ardından kademeli zorlama (enforcement) yaklaşımı uygulanır.