IPS ve IDS Arasındaki Fark Nedir? Saldırı Tespit ve Önleme Rehberi
IPS ve IDS arasındaki fark nedir? Konumlandırma, müdahale biçimi ve algılama yöntemlerini Fortinet ve Cisco örnekleriyle karşılaştıran net ve pratik rehber.
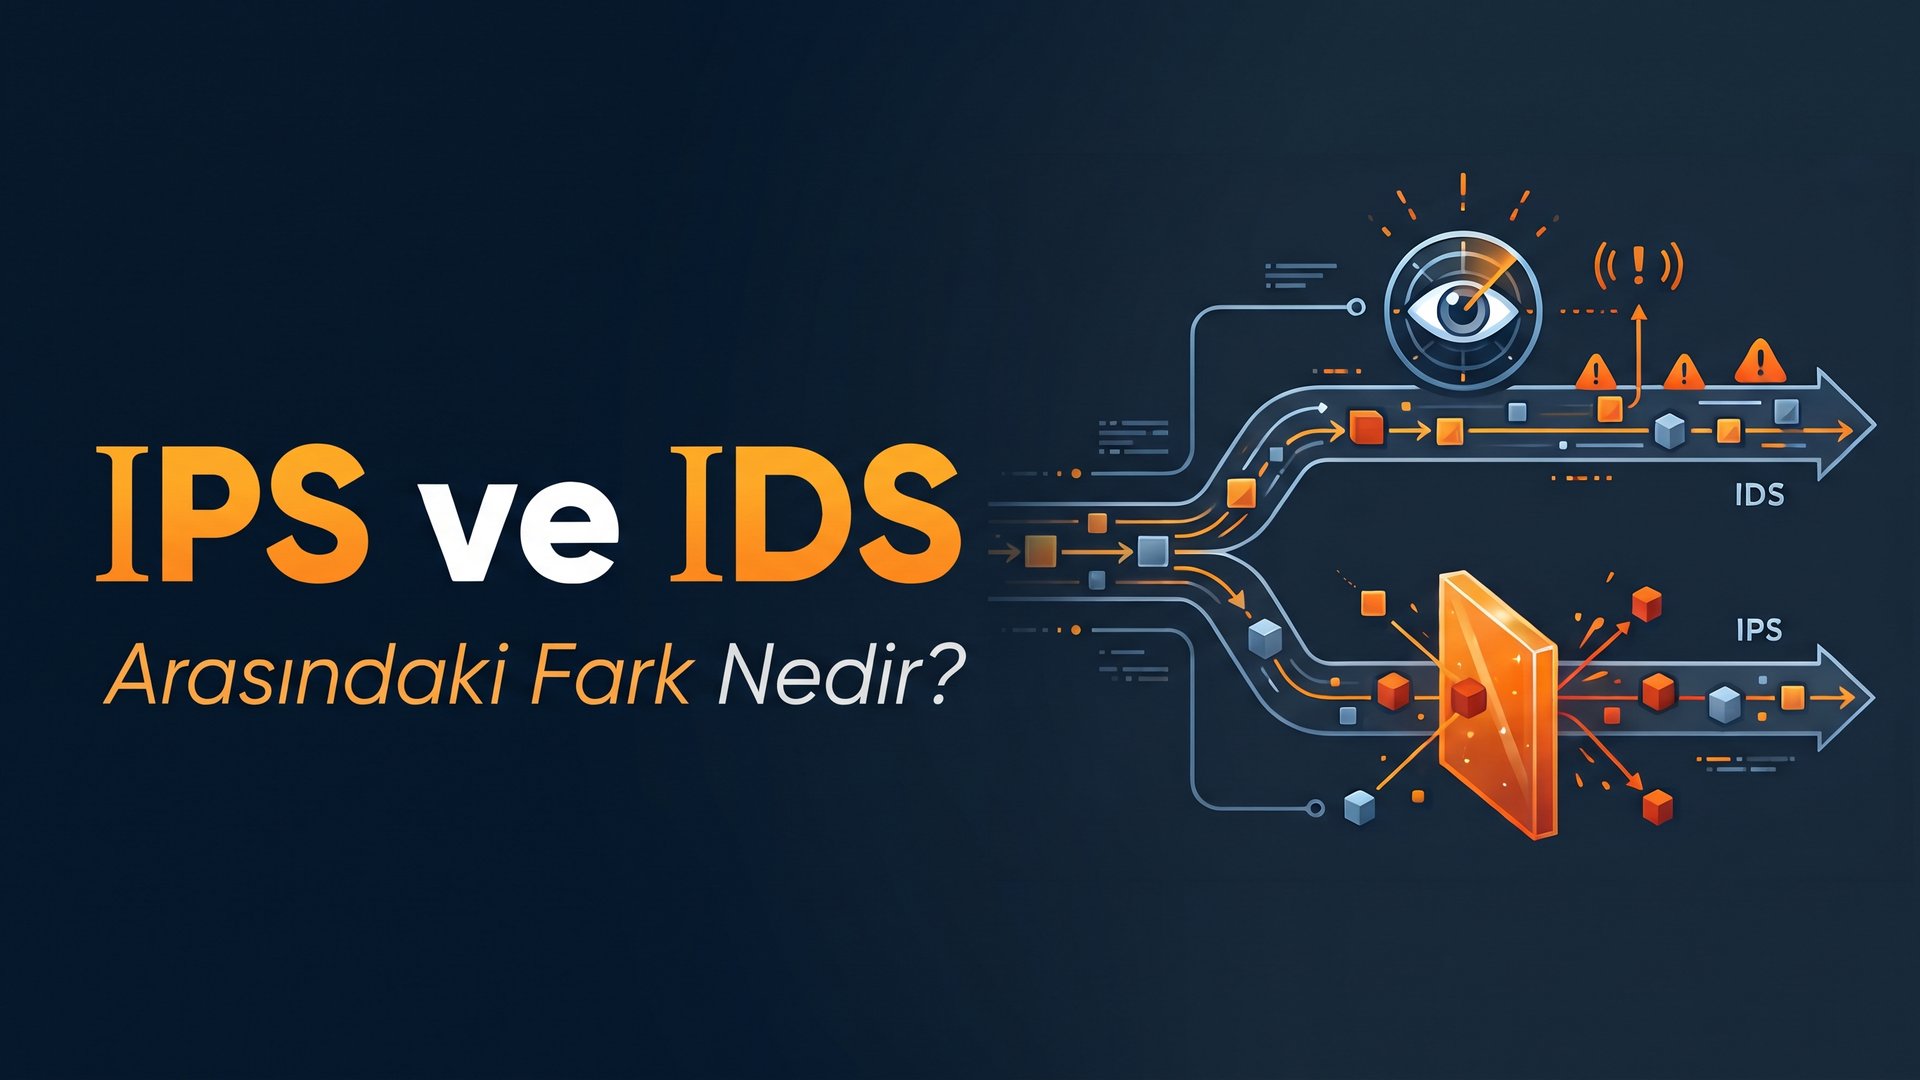
“IPS ve IDS arasındaki fark nedir?” sorusu, ağ güvenliğine yeni başlayanların olduğu kadar güvenlik duvarı yenileme projesi planlayan BT yöneticilerinin de sık sorduğu bir sorudur. Kısa cevap şu: IDS saldırıyı görür ve haber verir; IPS saldırıyı görür ve durdurur. Ancak bu farkın arkasında konumlandırma, performans, hata durumunda davranış ve kural yönetimi gibi pratik sonuçları olan önemli ayrıntılar vardır.
Bu rehberde iki teknolojiyi tanımlıyor, yan yana karşılaştırıyor ve Opdotech’in teknoloji ortakları Fortinet ve Cisco’nun ürünlerinde bu iki modun nasıl uygulandığını resmî dokümantasyona dayanarak gösteriyoruz.
IDS Nedir?
IDS (Intrusion Detection System – saldırı tespit sistemi), ağ trafiğini veya bir sunucudaki olayları izleyerek şüpheli ve kötü amaçlı etkinlikleri tespit eden ve güvenlik ekibine uyarı üreten sistemdir. ABD Ulusal Standartlar ve Teknoloji Enstitüsü’nün (NIST) IDPS rehberi SP 800-94, saldırı tespitini olayların izlenip olası ihlal belirtileri açısından analiz edilmesi olarak tanımlar.
Ağ tabanlı bir IDS genellikle trafiğin bir kopyasını inceler: switch’in SPAN (mirror) portu veya bir network TAP cihazı, trafiği çoğaltıp IDS sensörüne gönderir. IDS asıl trafiğin yolu üzerinde olmadığı için trafiği yavaşlatmaz, ancak saldırıyı kendiliğinden de durduramaz. Müdahale, uyarıyı alan güvenlik ekibine veya entegre edilen başka bir sisteme kalır.
IPS Nedir?
IPS (Intrusion Prevention System – saldırı önleme sistemi), IDS’in tespit yeteneklerine otomatik engelleme ekleyen sistemdir. IPS, trafiğin geçtiği hat üzerinde (inline) konumlanır; her paket IPS’ten geçerek hedefine ulaşır. Bir saldırı imzası veya anormal davranış tespit edildiğinde IPS:
- Zararlı paketi düşürebilir,
- Bağlantıyı sonlandırabilir (TCP reset),
- Saldırı kaynağını belirli bir süre engelleyebilir,
- Olayı kaydedip SIEM’e veya yönetim konsoluna iletebilir.
Kurumsal ağlarda IPS’in nasıl konumlandırıldığını ve hangi türlerinin (NIPS, HIPS, WIPS) bulunduğunu saldırı önleme sistemi (IPS) hizmet sayfamızda ayrıntılı olarak anlattık.
IPS ve IDS Karşılaştırması
| Kriter | IDS (Saldırı Tespit) | IPS (Saldırı Önleme) |
|---|---|---|
| Konum | Hat dışı (out-of-band); SPAN/mirror port veya TAP üzerinden trafiğin kopyası | Hat üzerinde (inline); trafik cihazın içinden geçer |
| Müdahale | Uyarı ve kayıt üretir | Paketi düşürür, bağlantıyı keser, kaynağı engeller |
| Ağ performansına etkisi | Trafiğin yolunda olmadığı için gecikme eklemez | Doğru boyutlandırılmazsa gecikme ekleyebilir |
| Yanlış alarmın (false positive) etkisi | Gereksiz uyarı ve inceleme yükü | Meşru trafiğin engellenmesi, iş kesintisi riski |
| Cihaz arızasında | Trafik etkilenmez, yalnızca görünürlük kaybolur | Tasarıma göre trafik kesilebilir (fail-closed) veya incelemesiz geçebilir (fail-open) |
| Tipik kullanım | İç ağ izleme, kural testi, adli inceleme | İnternet sınırı, veri merkezi girişi, NGFW içinde |
Tablodan çıkan sonuç şudur: IPS daha güçlü bir koruma sağlar ama daha dikkatli tasarım ve kural ayarı (tuning) ister. IDS ise riski düşük bir görünürlük katmanıdır.
Algılama Yöntemleri: İkisinde de Aynı Motor
IDS ve IPS’in “nasıl tespit ettiği” çoğunlukla aynıdır; fark tespitten sonra ne yapıldığındadır. NIST SP 800-94’te tanımlanan üç temel yöntem şunlardır:
- İmza tabanlı algılama: Trafik, bilinen saldırıların imzalarıyla karşılaştırılır. Bilinen tehditlerde etkilidir, düzenli imza güncellemesi gerektirir.
- Anomali tabanlı algılama: Ağın normal davranışı öğrenilir, bu profilden sapmalar işaretlenir. Bilinmeyen saldırıları yakalayabilir ama yanlış alarm oranı daha yüksek olabilir.
- Durum bilgili protokol analizi (stateful protocol analysis): Protokollerin beklenen kullanımından sapmalar tespit edilir; örneğin bir HTTP oturumunda olmaması gereken komut dizileri.
Uygulamada IDS ve IPS: Fortinet ve Cisco Örnekleri
Günümüzde IDS ve IPS çoğunlukla ayrı cihazlar olarak değil, yeni nesil güvenlik duvarlarının (NGFW) içindeki modüller olarak kullanılıyor. Aynı cihaz, yapılandırmaya göre hem IDS hem IPS olarak çalışabiliyor.
Fortinet: FortiGuard IPS ve one-arm sniffer
Fortinet’in resmî ürün sayfasına göre FortiGuard IPS Service, binlerce saldırı önleme kuralıyla bilinen ve şüpheli tehditleri cihazlara ulaşmadan tespit edip engeller. Hizmet, derin paket incelemesi (DPI) ve sanal yama (virtual patching) gibi yetenekler sunar; FortiGate başta olmak üzere Fortinet Security Fabric bileşenleriyle yerel olarak entegredir. IoT ve OT cihazları için özel imzalarla korumanın genişletilebildiği de belirtilir.
FortiGate aynı zamanda IDS olarak da çalıştırılabilir. FortiOS yönetim kılavuzunda anlatılan one-arm sniffer özelliğinde, fiziksel bir arayüz switch’in SPAN portuna veya bir TAP cihazına bağlanır; gelen trafik yapılandırılan güvenlik profilleriyle (IPS dahil) incelenir, eşleşmeler kaydedilir. Kılavuza göre bu modda cihaz yalnızca saldırıları raporlar; trafiği engellemez veya etkilemez. Kılavuz ayrıca bu modda trafiğin CPU tarafından işlendiğini ve klasik inline incelemeye göre daha yüksek CPU kullanımı görülebileceğini not eder; boyutlandırmada bu dikkate alınmalıdır.
Cisco Secure Firewall: inline set, pasif arayüz ve tap modu
Cisco Secure Firewall Threat Defense, Snort tabanlı saldırı politikalarıyla çalışır ve IPS arayüzleri için iki temel yapı sunar:
- Inline set: Cihaz kablonun üzerine “araya giren” bir eleman gibi yerleşir; trafik açıkça düşürülmedikçe diğer arayüzden iletilir. Bu IPS modudur.
- Pasif arayüz: Switch’in SPAN veya mirror portundan gelen trafiği izler. Cisco dokümantasyonuna göre bu dağıtımda cihaz trafiği engelleme veya şekillendirme gibi aksiyonlar alamaz. Bu da IDS modudur.
Cisco, saldırı politikası oluştururken inline dağıtımlar için Prevention, pasif dağıtımlar veya trafiğin düşürülmesi istenmeyen durumlar için Detection inceleme modunun seçilmesini önerir. Dikkat çekici bir seçenek de tap modudur: cihaz inline kablolanır ama trafiğin kopyasını analiz eder, akışı engellemez. Böylece kurum önce hangi olayların tetiklendiğini görür, kuralları ayarlar ve hazır olduğunda kablolamayı değiştirmeden engelleme moduna geçer.
IDS’ten IPS’e Güvenli Geçiş İçin Pratik Yol
Yukarıdaki üretici yaklaşımları, sahada da uyguladığımız şu sırayı destekler:
- Görünürlükle başlayın: IPS’i önce tespit (detection) veya tap modunda çalıştırın.
- Kuralları ayarlayın: Birkaç hafta boyunca oluşan olayları inceleyin, yanlış alarmları ve kurumunuzda kullanılmayan sistemlere ait imzaları ayıklayın.
- Kademeli engellemeye geçin: Önce yüksek güvenilirlikli ve kritik imzaları engelleme moduna alın, ardından kapsamı genişletin.
- Korelasyon kurun: IPS olaylarını SIEM ile ilişkilendirin; tek bir uyarı yerine saldırı zincirini görün.
- İç trafiği unutmayın: IPS çoğunlukla sınırda durur. Ağ içindeki şüpheli davranışlar için NDR (ağ tespit ve müdahale) çözümleri tamamlayıcı bir katmandır.
Sanal yama özelliği, yaması henüz uygulanamayan sistemler için zaman kazandırır, ama kalıcı çözüm değildir. Açıkların kalıcı olarak kapatılması için zafiyet yönetimi sürecini işletmek gerekir.
Sonuç
IDS ile IPS arasındaki fark, tespit motorunda değil, konumda ve müdahale biçimindedir. IDS trafiği yan koldan izleyip uyarı verir; IPS trafiğin içinde durup saldırıyı engeller. Modern kurumsal ağlarda bu iki yetenek çoğu zaman aynı NGFW üzerinde, farklı arayüzlerde veya farklı aşamalarda birlikte kullanılır. Doğru sonuç ise iyi boyutlandırma, kademeli geçiş ve sürekli kural ayarıyla alınır.
Opdotech, Fortinet ve Cisco başta olmak üzere teknoloji ortaklarının çözümleriyle IPS/IDS mimarinizi tasarlar, devreye alır ve kurumunuza göre ayarlar. Ağınız için doğru saldırı önleme yapısını birlikte belirlemek üzere Saldırı Önleme Sistemi (IPS) sayfamızı inceleyin veya bizimle iletişime geçin.
Kaynaklar
Bu yazıdaki teknik bilgiler aşağıdaki resmî kaynaklarla eşleştirilmiştir (Erişim: Kasım 2026). Özellikler ürün sürümüne ve lisansa göre değişebilir.
- NIST SP 800-94 — Guide to Intrusion Detection and Prevention Systems (IDPS)
- Fortinet — FortiGuard IPS Service
- Fortinet Document Library — One-arm sniffer (FortiOS 8.0.2)
- Cisco — Inline Sets and Passive Interfaces (Secure Firewall Management Center 10.x)
- Cisco Secure Firewall — Intrusion Policy
Sık Sorulanlar
IDS nedir?
IDS (Intrusion Detection System, saldırı tespit sistemi), ağ trafiğini veya bir sunucudaki olayları izleyerek şüpheli ve kötü amaçlı etkinlikleri tespit eden ve güvenlik ekibine uyarı üreten sistemdir. Genellikle trafiğin bir kopyasını incelediği için trafiği kendisi engellemez.
IPS nedir?
IPS (Intrusion Prevention System, saldırı önleme sistemi), trafiğin geçtiği hat üzerinde (inline) konumlanan ve tespit ettiği saldırıyı paketi düşürerek, bağlantıyı sonlandırarak veya kaynağı engelleyerek gerçek zamanlı durduran sistemdir.
IPS ve IDS arasındaki temel fark nedir?
Temel fark konum ve müdahale biçimidir. IDS trafiğin kopyasını yan koldan (SPAN/mirror port) izler ve yalnızca uyarı verir; IPS trafiğin içinden geçtiği noktada durur ve saldırıyı otomatik olarak engeller.
IPS mi IDS mi seçilmeli?
Kurumsal ağ sınırında genellikle IPS tercih edilir çünkü saldırıyı otomatik durdurur. IDS ise trafiği etkilemeden görünürlük sağlamak, kural ayarlarını test etmek ve iç ağı izlemek için değerlidir. Çoğu kurumda ikisi birlikte, farklı noktalarda kullanılır.
Yeni nesil güvenlik duvarı IPS'in yerini alır mı?
Günümüzde IPS çoğunlukla yeni nesil güvenlik duvarlarının (NGFW) içinde bir modül olarak gelir; örneğin FortiGate üzerinde FortiGuard IPS hizmeti, Cisco Secure Firewall üzerinde Snort tabanlı saldırı politikaları çalışır. Yani NGFW, IPS'i ortadan kaldırmaz; aynı cihazda birleştirir.
IPS ağı yavaşlatır mı?
IPS trafiği hat üzerinde derinlemesine incelediği için doğru boyutlandırılmazsa gecikmeye yol açabilir. Bu yüzden cihaz, etkin imza sayısı ve şifreli trafik incelemesi gibi özellikler dikkate alınarak boyutlandırılmalı ve kurallar kuruma göre ayarlanmalıdır.